

El intento de ataque contra Donald Trump en la cena anual de corresponsales no fue solo un episodio de violencia aislada. Fue, sobre todo, el resultado de una cadena de fallos básicos en seguridad que, combinados, abrieron una brecha en uno de los entornos más vigilados del país.
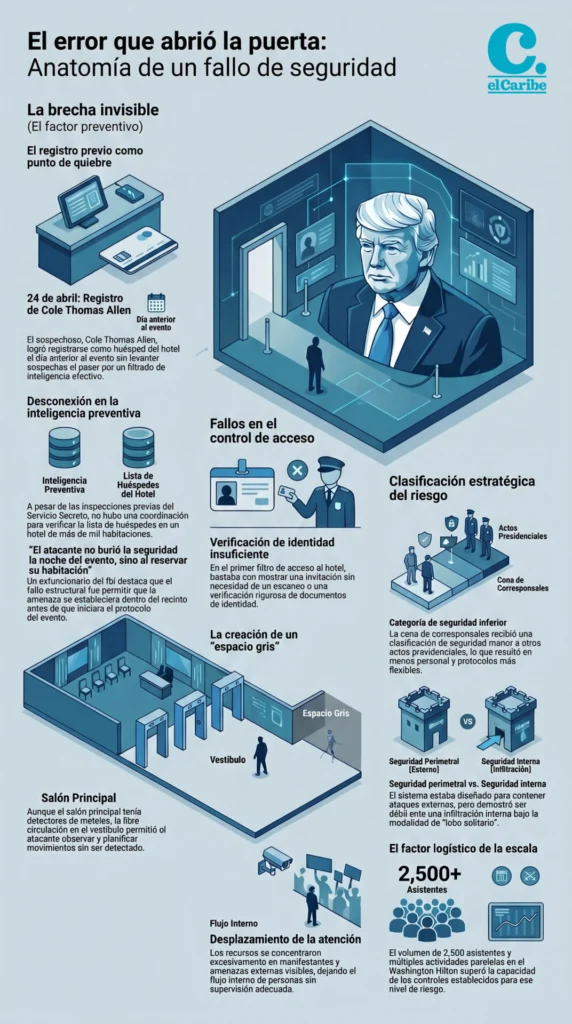
El evento, celebrado en el Washington Hilton, reunió a más de 2,500 asistentes, además de cientos de personas en actividades paralelas. Este volumen, por sí solo, ya supone un desafío logístico considerable. Sin embargo, el problema no fue únicamente la escala, sino la arquitectura del control de acceso.
EN CLAVES
- El atacante no penetró la seguridad el día del evento, sino al registrarse previamente como huésped en el Washington Hilton.
- El acceso al hotel era relativamente flexible: bastaba una invitación sin verificación rigurosa de identidad en el primer filtro.
- La seguridad estaba concentrada en el perímetro externo, dejando vulnerables las áreas internas del recinto.
- El evento tuvo una clasificación de seguridad inferior a otros actos presidenciales, lo que redujo controles y recursos.
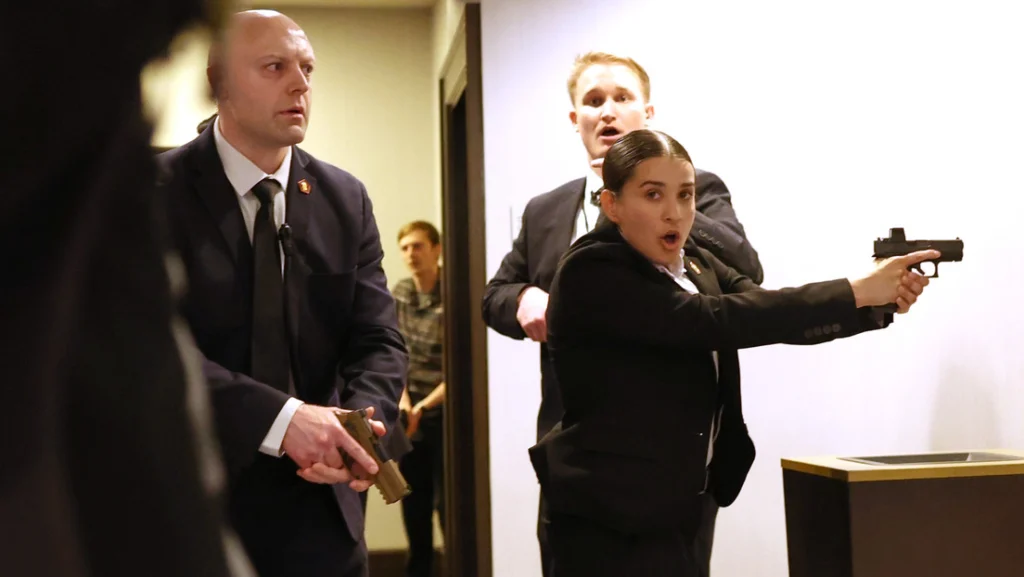
- La combinación de fallos básicos -acceso, control interno y evaluación de riesgo- permitió que un individuo armado avanzara hasta una zona crítica pese a la presencia del Servicio Secreto de los Estados Unidos.
Diversos testigos, recoge The Wall Street Journal, coinciden en que era posible ingresar al hotel mostrando simplemente una invitación, sin escaneo ni verificación adicional de identidad. Este punto es clave: el primer filtro -el más importante en cualquier esquema de seguridad- no estaba debidamente reforzado.
Aunque el acceso al salón principal requería pasar por detectores de metales, el hecho de permitir libre circulación en el vestíbulo creó un espacio gris donde un atacante podía moverse, observar y planificar sin ser detectado.
En términos de seguridad, esto representa una falla de segmentación: el perímetro externo estaba protegido, pero el espacio intermedio -el más vulnerable- quedó expuesto.
El error crítico: la reserva del atacante
El dato más revelador no ocurrió durante el evento, sino el día anterior.
El sospechoso, Cole Thomas Allen, logró registrarse como huésped del hotel sin levantar sospechas. Esta acción, aparentemente rutinaria, fue en realidad el punto de quiebre del sistema de seguridad.
Un exfuncionario del FBI lo resumió con precisión: el atacante no burló la seguridad la noche del evento, sino en el momento en que reservó su habitación. Este elemento introduce un fallo estructural: la desconexión entre inteligencia preventiva y control operativo. Aunque agentes del Servicio Secreto de los Estados Unidos realizaron inspecciones previas, no hubo un filtrado efectivo de los huéspedes.
El hotel, con más de mil habitaciones y múltiples espacios abiertos al público, no puede ser completamente cerrado. Esta realidad operativa obliga a un enfoque distinto: no se trata de blindar el perímetro, sino de controlar los flujos internos. En este caso, ese control falló.
Le recomendamos leer
Clasificación de riesgo y fallas estratégicas
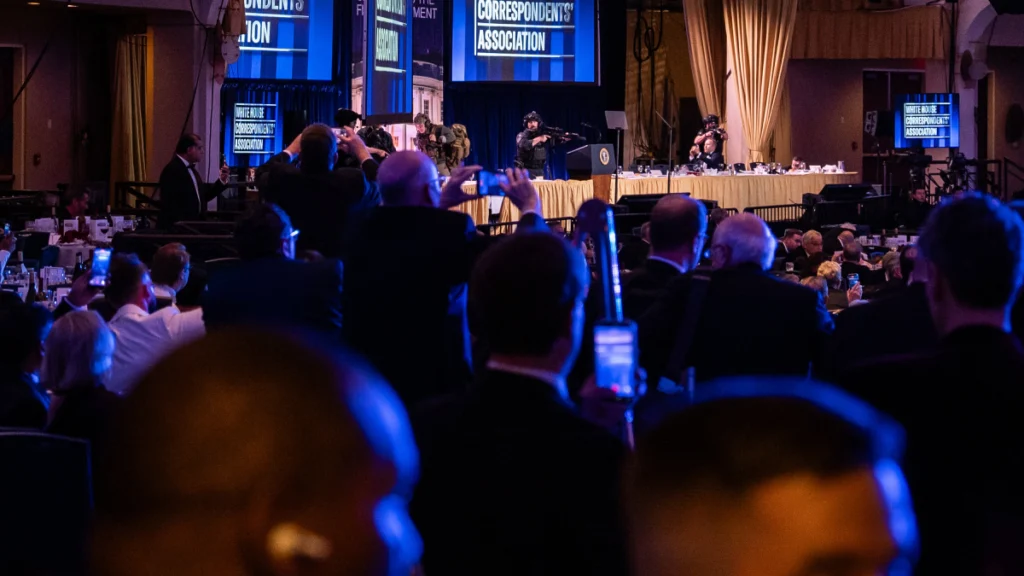
Otro elemento clave fue la clasificación del evento. Según las fuentes, la cena de corresponsales no recibió el mismo nivel de seguridad que otros eventos considerados de alta prioridad nacional. Esta decisión tiene consecuencias directas: menos recursos, menos personal y protocolos más flexibles.
El atacante, según escritos atribuidos a él, percibió esta debilidad. Esperaba un entorno mucho más vigilado, con controles más estrictos y presencia constante de agentes. En cambio, encontró un sistema concentrado en el perímetro externo y menos riguroso en los accesos internos.
Este desbalance es crítico. En seguridad moderna, el principio no es solo contener amenazas externas, sino anticipar infiltraciones internas. La narrativa del “lobo solitario” refuerza este punto. No se trata de redes complejas, sino de individuos que explotan fallas simples.
El perímetro equivocado
Uno de los errores más evidentes fue la focalización de la seguridad en el exterior del recinto, particularmente en manifestantes y posibles amenazas visibles. Mientras tanto, el atacante operó dentro del sistema, aprovechando su condición de huésped y la falta de controles adicionales.
Este fenómeno es conocido en análisis de riesgo como “desplazamiento de atención”: cuando los recursos se concentran en un tipo de amenaza, otras quedan desatendidas.
En este caso, la amenaza no vino de fuera, sino desde dentro. El resultado fue un sistema desequilibrado: fuerte en el perímetro, débil en el interior. El atacante no necesitó sofisticación, solo encontró las grietas.


