

¿Cómo lograron los piratas informáticos comprometer unos 6,300 millones de dólares en Binance, la mayor plataforma de intercambio de criptomonedas del mundo? La respuesta apunta a una vulnerabilidad que preocupa especialmente a la industria financiera: los atacantes habrían conseguido utilizar sistemas internos de la propia empresa para autorizar movimientos de dinero digital que nunca debieron realizarse.
El incidente, detectado el jueves 29 de octubre y confirmado por Binance mediante una comunicación publicada este viernes, afectó activos por aproximadamente US$6,300 millones. La compañía asegura que cubrirá las pérdidas con su fondo de protección y recursos propios, mientras mantiene restricciones temporales sobre depósitos y retiros para completar las verificaciones de seguridad.
La magnitud del ataque supera ampliamente la de otros robos conocidos en el sector y ha puesto bajo escrutinio los mecanismos utilizados para custodiar criptomonedas. También ha abierto una investigación sobre la posible participación de hackers vinculados con Corea del Norte, aunque la identidad definitiva de los responsables todavía no ha sido establecida por las autoridades.
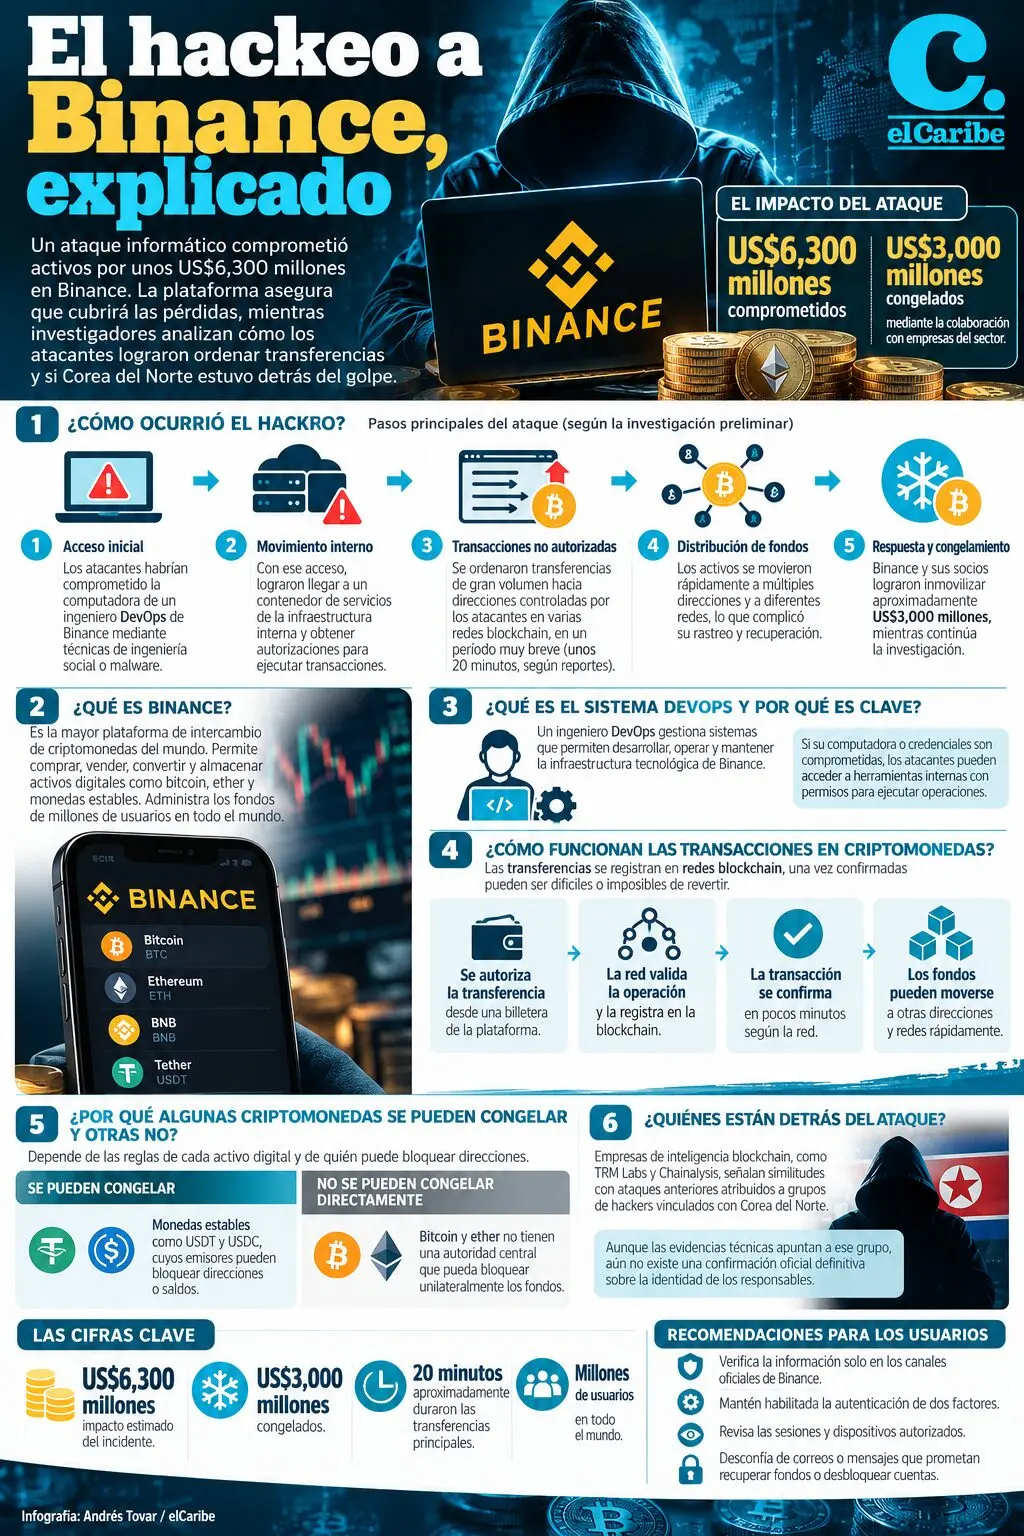
Las cifras clave
| Indicador | Información disponible |
|---|---|
| Impacto estimado | US$6,300 millones |
| Activos congelados | Aproximadamente US$3,000 millones |
| Fecha del incidente | 29 de octubre de 2026 |
| Confirmación pública | 30 de octubre de 2026 |
| Posible acceso inicial | Computadora comprometida de un ingeniero DevOps |
| Responsables sospechosos | Grupo vinculado con Corea del Norte, según analistas |
| Compromiso de Binance | Cubrir las pérdidas mediante SAFU y fondos propios |
| Estado de la investigación | En desarrollo |
¿Qué pasó con Binance y cuánto dinero fue comprometido?
Binance es una plataforma de intercambio de criptomonedas, conocida como exchange, que permite comprar, vender, convertir y almacenar activos digitales como bitcoin, ether y distintas monedas estables.
A diferencia de una billetera personal, en la que el propietario puede controlar directamente las claves necesarias para mover sus fondos, los usuarios de una plataforma centralizada suelen confiar a la empresa la custodia y administración de sus criptomonedas.
Esa estructura facilita las operaciones, pero concentra una responsabilidad considerable: la plataforma debe garantizar que los activos bajo su control solamente puedan movilizarse mediante instrucciones autorizadas.
El jueves 29 de octubre comenzaron a detectarse transferencias extraordinarias desde billeteras vinculadas con Binance hacia direcciones controladas por terceros. Las empresas especializadas en análisis de blockchain observaron movimientos de gran volumen realizados en un período muy breve.
Según Reuters, una parte sustancial de los activos fue transferida en aproximadamente 20 minutos. La rapidez de las operaciones complicó la respuesta inicial y obligó a Binance a coordinar medidas urgentes con otras empresas del ecosistema.
En su comunicado oficial, la plataforma estimó el impacto del incidente en unos US$6,300 millones y señaló que aproximadamente US$3,000 millones habían sido congelados mediante mecanismos disponibles en distintas redes y activos digitales.
El monto afectado representa una estimación inicial del incidente. El balance definitivo dependerá de las investigaciones, de la valoración de los activos y de los recursos que puedan inmovilizarse o recuperarse.
¿Cómo lograron los hackers entrar a Binance?
La hipótesis inicial divulgada por Binance señala que los atacantes pudieron comprometer la computadora portátil de un ingeniero DevOps, un profesional encargado de tareas relacionadas con el desarrollo, la operación y el mantenimiento de sistemas tecnológicos.
Según la empresa, ese acceso habría permitido alcanzar un contenedor de servicios de su infraestructura y presentar transacciones de retiro no autorizadas.
Un contenedor es un entorno informático utilizado para ejecutar aplicaciones y servicios. Si un atacante consigue controlar determinados componentes o permisos asociados a esos sistemas, puede intentar realizar operaciones que aparenten proceder de procesos legítimos.
Esta posibilidad es especialmente peligrosa en una plataforma financiera: una transacción fraudulenta puede atravesar mecanismos internos si los atacantes consiguen utilizar credenciales, autorizaciones o sistemas de firma con privilegios suficientes.
Sin embargo, Binance ha indicado que el ataque pudo involucrar varios factores y que sus investigadores identificaron otros posibles puntos de compromiso. Por ello, la computadora del ingeniero debe considerarse una hipótesis preliminar sobre el acceso inicial, no una explicación completa y definitiva.
La empresa también aseguró que, hasta el momento de su comunicación oficial, no había encontrado evidencias de una filtración de las claves privadas de sus billeteras.
Esa precisión es importante porque una plataforma puede sufrir transferencias fraudulentas mediante el abuso de sus sistemas internos, incluso cuando todavía no se haya demostrado el robo directo de las claves privadas que controlan los activos.
¿Por qué fue posible mover miles de millones tan rápido?
Las criptomonedas funcionan sobre redes blockchain, sistemas que registran las transacciones en libros contables digitales distribuidos.
Una vez autorizada y confirmada una operación, revertirla puede resultar extremadamente difícil o imposible mediante los procedimientos habituales de la red.
Por eso, el tiempo juega un papel decisivo durante un ataque. Si los delincuentes consiguen ordenar múltiples transferencias, pueden distribuir los activos entre diferentes direcciones antes de que los responsables de seguridad identifiquen el patrón y activen las medidas de contención.
En este caso, los analistas detectaron movimientos a través de varias redes blockchain, lo que incrementó la complejidad de rastrear e inmovilizar los fondos.
La investigación deberá establecer exactamente qué autorizaciones fueron utilizadas, qué controles fallaron y cómo pudieron ejecutarse transacciones de semejante magnitud.
También tendrá que determinar si existieron mecanismos de alerta que detectaron las operaciones y, de ser así, por qué no consiguieron detenerlas antes.
El episodio demuestra que la seguridad de una plataforma de criptomonedas depende de mucho más que la protección de las contraseñas de sus clientes. También requiere controles estrictos sobre las herramientas internas, los permisos de los empleados y los sistemas capaces de autorizar transferencias.
¿Qué pasó con los US$6,300 millones?
Una de las primeras medidas adoptadas tras el incidente fue intentar congelar los activos transferidos.
Binance informó que, con ayuda de socios del sector, había conseguido inmovilizar aproximadamente US$3,000 millones.
Pero existe una diferencia fundamental entre rastrear, congelar y recuperar criptomonedas.
Rastrear significa identificar los movimientos realizados en las redes blockchain. Muchas de esas operaciones son públicamente visibles, aunque las direcciones digitales no revelan necesariamente la identidad de sus propietarios.
Congelar implica impedir que determinados activos puedan seguir transfiriéndose. Esta medida puede aplicarse a ciertas monedas digitales cuyos emisores conservan facultades para bloquear direcciones o saldos.
Recuperar significa devolver efectivamente los fondos al control de sus propietarios legítimos, algo que puede requerir procedimientos técnicos, colaboración empresarial y actuaciones judiciales.
No todas las criptomonedas permiten las mismas medidas. Algunas monedas estables, como USDT y USDC, disponen de mecanismos de bloqueo administrados por sus emisores. Bitcoin y ether, en cambio, no cuentan con una autoridad central que pueda congelar unilateralmente cualquier saldo.
Por esa razón, el hecho de que una parte de los activos haya sido inmovilizada no significa que el resto pueda recuperarse con la misma facilidad.
La evolución de los fondos todavía bajo control de los atacantes será uno de los principales elementos de seguimiento de la investigación.
¿Qué tiene que ver Corea del Norte con el hackeo?
Empresas especializadas en inteligencia blockchain, entre ellas TRM Labs y Chainalysis, han señalado similitudes entre el ataque contra Binance y operaciones anteriores atribuidas a grupos de hackers vinculados con Corea del Norte.
Las investigaciones de este tipo examinan patrones de transferencia, infraestructura digital, métodos de acceso y movimientos posteriores de los fondos.
Según los análisis publicados, las características del incidente apuntan a una operación organizada, con capacidad para movilizar grandes cantidades de activos en diferentes redes y en períodos muy reducidos.
Entre los antecedentes más relevantes figura el ataque contra Bybit, ocurrido en febrero de 2025, que comprometió aproximadamente US$1,500 millones y fue atribuido por el FBI a actores norcoreanos.
La comparación resulta significativa por la escala y los procedimientos utilizados. Sin embargo, identificar semejanzas técnicas no equivale a demostrar judicialmente que los mismos responsables participaron en ambos casos.
Hasta ahora, Binance ha informado que trabaja con las autoridades y con empresas de inteligencia blockchain para identificar a los atacantes y localizar los activos comprometidos.
¿Los usuarios de Binance perdieron su dinero?
La plataforma asegura que los fondos de sus clientes están protegidos y que asumirá las pérdidas derivadas del incidente mediante el fondo SAFU y recursos de la propia compañía.
SAFU es un mecanismo de protección creado por Binance para afrontar determinadas situaciones extraordinarias que puedan afectar los activos de sus usuarios.
La promesa de compensación constituye un compromiso empresarial relevante, pero deberá evaluarse a medida que la plataforma restablezca sus operaciones y publique información actualizada sobre sus reservas.
El ataque también plantea una diferencia entre el saldo que un usuario observa en su cuenta y los activos que la plataforma mantiene para respaldarlo.
Cuando un exchange centralizado sufre una pérdida en sus billeteras, debe reponer los recursos comprometidos para conservar la cobertura de las obligaciones que mantiene con sus clientes.
Binance anunció que publicará una actualización de su prueba de reservas una vez completadas las medidas correctivas.
Mientras tanto, la empresa suspendió temporalmente depósitos y retiros como medida preventiva. Los usuarios deben consultar los canales oficiales para conocer cuándo se restablecerán completamente los servicios.
La interrupción de operaciones no significa por sí sola que todos los clientes hayan perdido sus criptomonedas, pero sí limita temporalmente su capacidad para mover determinados activos.
¿Por qué el hackeo afecta a todo el mercado de criptomonedas?
El ataque tiene consecuencias que van más allá de Binance porque la plataforma ocupa una posición central en el comercio internacional de activos digitales.
Una interrupción importante puede afectar la liquidez, la confianza de los inversionistas y la capacidad de los usuarios para realizar operaciones en momentos de elevada volatilidad.
Tras conocerse el incidente, los mercados de criptomonedas registraron caídas. Bitcoin descendió por debajo de los US$79,000 durante la reacción inicial, según reportó Associated Press.
Sin embargo, atribuir todos los movimientos del mercado exclusivamente al hackeo sería una simplificación: los precios de los activos digitales también responden a condiciones financieras, expectativas de los inversionistas y otros acontecimientos simultáneos.
El caso reabre además el debate sobre los riesgos de concentrar grandes cantidades de criptomonedas en plataformas centralizadas.
Aunque estas empresas facilitan las transacciones y ofrecen servicios que pueden resultar complejos para usuarios particulares, también representan objetivos atractivos para organizaciones criminales con recursos técnicos avanzados.
¿Qué deben hacer los usuarios después del ataque?
Los clientes de Binance deben verificar cualquier información sobre el incidente exclusivamente mediante los canales oficiales de la plataforma.
Durante las crisis de seguridad suelen proliferar mensajes fraudulentos que prometen recuperar fondos, desbloquear cuentas o acelerar retiros a cambio de proporcionar contraseñas, códigos de autenticación o frases de recuperación.
Ninguna comunicación recibida por correo electrónico, mensajería o redes sociales debe considerarse legítima únicamente porque incluya el logotipo de Binance.
También resulta recomendable revisar las sesiones activas de la cuenta, comprobar los dispositivos autorizados y mantener habilitados mecanismos de autenticación reforzada.
No obstante, cambiar una contraseña personal no corrige por sí mismo una vulnerabilidad en la infraestructura interna de una empresa.
La investigación deberá determinar las causas definitivas del incidente y qué medidas permitirán impedir ataques similares.
El interrogante más importante, por ahora, es cómo una plataforma que administra activos de millones de clientes pudo permitir transferencias no autorizadas por miles de millones de dólares y qué controles deberán modificarse para evitar que vuelva a ocurrir.
La respuesta tendrá consecuencias para Binance, pero también para la confianza en todo el sistema de custodia de criptomonedas.
Preguntas clave sobre el hackeo a Binance
¿Cuánto dinero fue robado en el hackeo a Binance?
El impacto estimado fue de US$6,300 millones. La empresa anunció que unos US$3,000 millones habían sido congelados, mientras continuaba la investigación sobre el destino de los activos restantes.
¿Cómo entraron los hackers a Binance?
La investigación preliminar señala una posible computadora comprometida de un ingeniero DevOps. Sin embargo, Binance ha advertido que el incidente involucró varios factores y que todavía debe completar su análisis técnico.
¿Corea del Norte hackeó Binance?
Empresas de inteligencia blockchain han atribuido el ataque a un grupo vinculado con Corea del Norte, basándose en evidencias técnicas. La identificación definitiva de los responsables continúa bajo investigación.
¿Los clientes de Binance perdieron sus criptomonedas?
Binance asegura que cubrirá las pérdidas y que los fondos de sus clientes están protegidos. La materialización de ese compromiso deberá comprobarse mediante la reposición de activos, la normalización de los servicios y las futuras pruebas de reservas.
¿Por qué Binance suspendió los retiros?
La empresa adoptó la suspensión temporal como medida de precaución mientras examinaba sus sistemas, revocaba autorizaciones comprometidas y coordinaba la inmovilización de activos.